El 63% de las alertas de seguridad de una empresa nunca se revisa
Sebastián Ganzburg
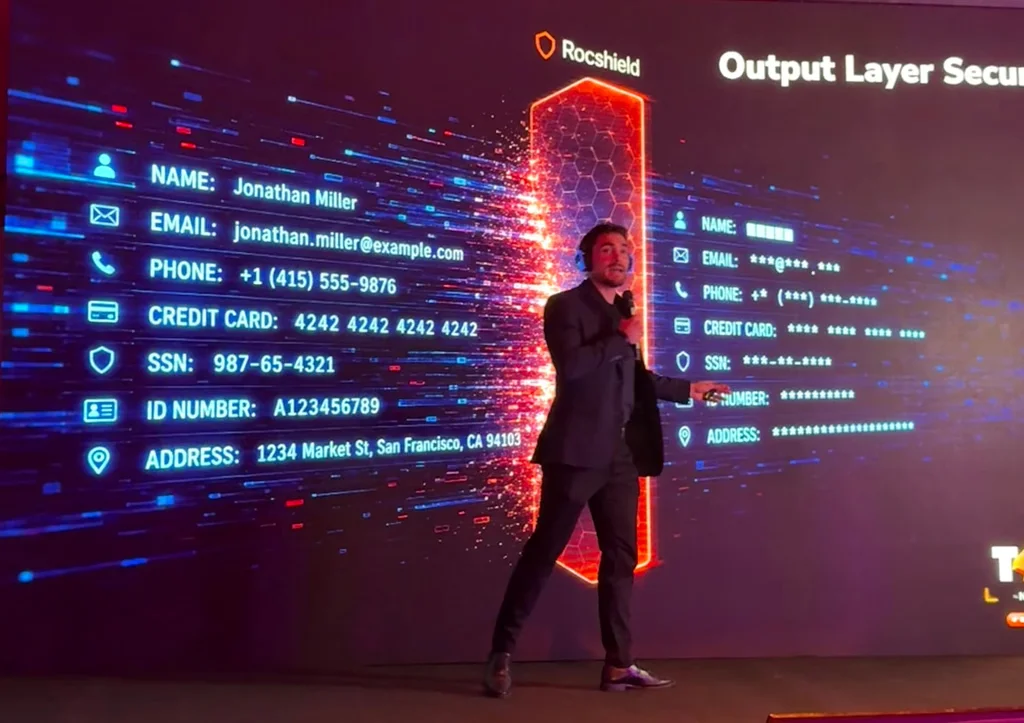
El crecimiento de las herramientas de ciberseguridad genera cada vez más señales, pero también dificulta identificar cuáles requieren una respuesta inmediata. Bruno Magnano, especialista en la materia, analizó el desafío de pasar de la detección aislada al análisis de comportamiento y contexto.
Las empresas reciben miles de alertas de seguridad cada día. Según Vectra AIlas organizaciones reciben un promedio de 2.992 alertas diariasy el 63% queda sin investigar.
Para Magnano, “el contexto cambia el significado de una alerta. Relacionar eventos y detectar patrones permite distinguir una actividad legítima de un comportamiento potencialmente malicioso”.
El exceso de señales aumenta el desafío
Firewalls, WAF y plataformas SIEM generan información sobre accesos, transacciones y comportamientos. El volumen obliga a los equipos de seguridad a establecer prioridades y puede dejar señales relevantes entre eventos de menor importancia.
Los falsos positivos también complican la tarea. La encuesta SANS Detection and Response Survey 2025 señala que el 73% de los equipos de seguridad los considera su principal desafío de detección.
El Data Breach Investigations Report 2024 de Verizon aporta otro dato: en el 74% de las filtraciones analizadas se habían generado alertas que fueron ignoradas.
El caso 23andMe
El incidente de 23andMe muestra cómo varias señales pueden adquirir relevancia cuando se analizan de manera conjunta.
Entre abril y septiembre de 2023, atacantes utilizaron credenciales obtenidas en otras filtraciones para acceder a cuentas mediante credential stuffing. Una investigación conjunta de organismos de protección de datos de Canadá y Reino Unido concluyó que tres eventos relacionados debieron permitir detectar el ataque antes de octubre de ese año.
El incidente afectó a 6.984.430 clientes y expuso información genética y otros datos personales. “Detectar una alerta es apenas el comienzo. Interpretarla correctamente puede ser la diferencia entre advertir una amenaza y llegar tarde”, sostuvo el CEO de Rocbird.
De detectar a comprender
El análisis plantea que la seguridad corporativa necesita avanzar hacia una lectura basada en comportamiento, contexto y relaciones entre eventos.
Una credencial válida desde una ubicación inusual, un cambio en el comportamiento de una cuenta o varias acciones menores pueden formar parte de una misma secuencia.
Para Magnano, el desafío consiste en reducir el ruido y mejorar la capacidad de decisión de los equipos. La tecnología puede generar miles de señales, pero su valor aumenta cuando permite comprender qué está ocurriendo y decidir cuándo actuar.


Economía: Lula y Flávio discrepan sobre el ajuste fiscal y el papel del Estado.

Un millar de familias son evacuadas en Paraguay por inundaciones asociadas a El Niño

De la Espriella lanza su "batalla cultural" contra el wokismo y el lenguaje inclusivo

Yemen desmiente haber atacado la ciudad saudí de Medina

La nueva responsabilidad de los ingenieros en la era de la IA

"Super-Niño" en la Argentina: el impacto, región por región, durante el verano 2027

Tribunales iraníes dictan sentencias por más de $290 mil millones contra EEUU

La nueva responsabilidad de los ingenieros en la era de la IA

Quiénes son los diputados "dialoguistas“ que ayudaron al Gobierno a blindar el DNU 70

Una multitud marchó por las universidades y hubo represión en Buenos Aires